はじめに
Salesforceは、セキュリティ強化のため2022年4月にMFAを強制化しましたが、2026年9月よりその要求が大幅にアップデート(厳格化)されます。
本記事では、2026年に実施されるSalesforce側の要件を整理するとともに、シングルサインオン(SSO)とSalesforceの連携で本要求をクリアするためのポイントを解説します。
MFAの要求を含むセキュリティ全体のアップデートに関してはこちらの公式ヘルプページをご参照ください。
Security-Related Product Updates to the Salesforce Platform: User Identity, Data Protection, and Access ControlsSalesforceのMFA強制化に対応!
SSO連携の鍵「AMR/ACRシグナル」をシングルサインオン
CloudGate UNOなら 【全プラン】でクリア可能!
さらに今ご契約いただくとSalesforceの管理者用認証に
使えるUSB セキュリティキーをプレゼント中!
2026年9月開始 Salesforceが進める「MFA強制化」タイムライン
ヘルプページより、以下のスケジュールでMFAの要件が変更・強化されるとアナウンスされています。
| 概要 | 日程(日本国内) | 公式ヘルプページ |
|---|---|---|
| 管理者などの強い権限を持つ一部のprivilegedユーザー(特権ユーザー)に対して、「フィッシング耐性を持つMFA」の強制適用 | サンドボックス適用:2026年7月10日から開始 本番化開始:2026年9月1日から開始 | Prepare for Phishing-Resistant MFA Enforcement for Privileged Users including Admins |
| すべてのemployee(一般の従業員)ユーザーに対し、「Salesforceが指定するMFA」の強制適用 | サンドボックス適用: 2026年7月10日から開始 本番化開始: 2026年9月1日から開始 | Prepare for MFA Enforcement for All Employee Users |
※公式ヘルプページをもとにISRが抜粋、日本語訳
SSOとSalesforceを連携している場合
認証時に「AMR/ACRシグナル」をSalesforceに送信しているかを確認!
Salesforceのヘルプページには「IdPのMFAサービスを利用する場合は、IDトークン(OpenID Connect用)またはSAMLレスポンスに必要なAMR/ACRシグナルが含まれていることを確認してください。」とあります。
SSOのMFAでSalesforceに認証している場合には、適切な「AMR/ACRシグナル」をSalesforce側に渡しているかを確認しましょう。
原文:If leveraging your IdP’s MFA service, confirm that the ID token (for OpenID Connect) or the SAML response includes the required AMR/ACR signals.
SAMLとは公式ソースリンク:
◦ Salesforce公式ヘルプ:CloudGate UNO サポートサイト
Salesforceが指定するMFAの定義とAMR/ACRシグナル
今回は「Salesforceに直接ログイン」する場合と「SSOを経由してログイン」する場合に分けて、MFAの要件を定めています。
直接ログインの場合は具体的な「認証手段」そのものが指定されるのに対し、SSO経由でログインする場合は、IdP(SSO)から送られる「AMR/ACRシグナル」によってSalesforce側の要件を満たしているかが判別されます。
以下は、認証手段とAMR/ACRシグナルの一覧です。
| ティア | Salesforceへの直接ログイン(Salesforce MFA認証) | SSO AMR(Authentication Method Reference)シグナル | SSO ACR(Authentication Context Class Reference)シグナル |
|---|---|---|---|
フィッシング耐性を持つMFA (特権ユーザー向け要件) | セキュリティキー(WebAuthn) 組み込み認証機能(Touch ID、Windows Hello) 管理者生成の一時検証コード(Admin-Generated Temporary Verification Codes) | cert, face, fido, fido2, fpt, hwk, iris, passkey, phr, pki, pop, pwlesspasskey, retina, sc, smartcard, smartcardpki, softwarepki, swk, tlsclient, x509 | fido, fido2, fpt, hwk, passkey, phr, pki, pwlesspasskey, retina, smartcard, smartcardpki, softwarepki, swk, tlsclient, x509 |
標準MFA (一般従業員向け要件) | Salesforce Authenticator TOTP アプリ (Google/Microsoft 認証) | mfa, mobiletwofactorcontract, okta_verify, pin, pgp, publickey, rsa, timesynctoken, user, vbm | mfa, mobiletwofactorcontract, okta_verify, pgp, publickey, rsa, timesynctoken, vbm |
| 脆弱なMFA/MFAなし | No MFA | pwd, sms, tel, email |
※公式ヘルプページをもとにISRが抜粋、日本語訳
前述の通り、管理者(特権ユーザー)は「フィッシング耐性を持つMFA」が強制化され、従業員ユーザーは「標準MFA」が強制化されます。それぞれの概要を確認しましょう。
フィッシング耐性を持つMFA(特権ユーザー向け要件)
表の「Salesforceへの直接ログイン(Salesforce MFA認証)」に記載の通り、WebAuthn対応のセキュリティキー(YubicoのYubiKey、GoogleのTitan Security Keyなど)、Touch ID、Windows Helloおよび管理者生成の一時検証コード(Admin-Generated Temporary Verification Codes)と指定されています。
SSOを利用する際は、使用を検討しているSSOがログイン時に「フィッシング耐性を持つMFAに該当するAMR/ACRシグナルをSalesforceに渡すか」を確認しましょう。
セキュリティキーとは?YubiKeyやiShield Keyを解説 YubiKeyとは?導入のメリットと概要を徹底解説Windows HelloとSSO(CloudGate UNO)の連携イメージYubiKeyをWindows認証に使用できるソリューション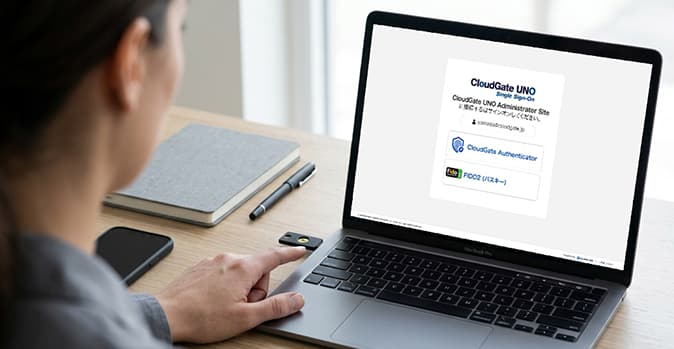
標準MFA(一般従業員向け要件)
直接ログインの場合は、Salesforce Authenticator、TOTPアプリ(Google/Microsoft 認証)が求められます。
SSOを通じてログインする場合は、「フィッシング耐性を持つMFA」のAMR/ACRシグナルに加え利用可能なシグナルが増えています。使用しているSSOが適したシグナルを送信しているか確認しましょう。
パスキーとは SSO(CloudGate UNO)のスマートフォンアプリ認証の概要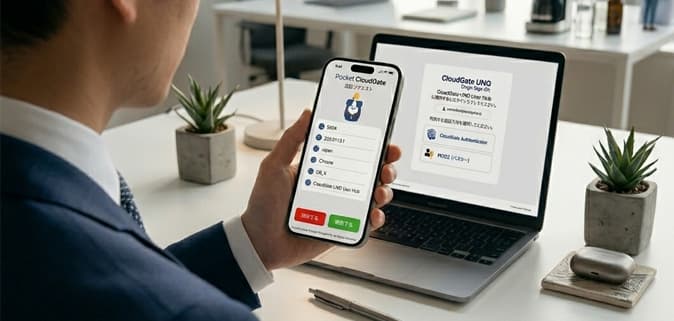
SalesforceのMFA要求対応における2つの課題とSSOとの連携メリット
Salesforceが提示する要件をクリアするために、企業が直面する課題と、SSO(CloudGate UNOの場合)との連携メリットをご紹介します。
課題1:サービスごとの個別設定による「運用のサイロ化」と「ユーザー利便性の低下」
Salesforceの画面上で直接ユーザー一人ひとりに対してMFA設定を適用し始めると、管理者側の設定管理の工数が著しく増加します。
さらに、Google WorkspaceやMicrosoft 365など、社内の他のクラウドでも別々にMFAを設定していくと、セキュリティレベルのばらつきを招き、ユーザーも毎回異なるMFAを求められて業務効率が低下します。
SSOとの連携メリット
MFAの一元管理で管理者の負担が激減
Salesforce側で個別に設定する手間を排除し、SSOの管理画面から全ユーザーへのMFA適用、生体認証やデバイス制限の一括更新、ログ追跡をワンストップで行えます。
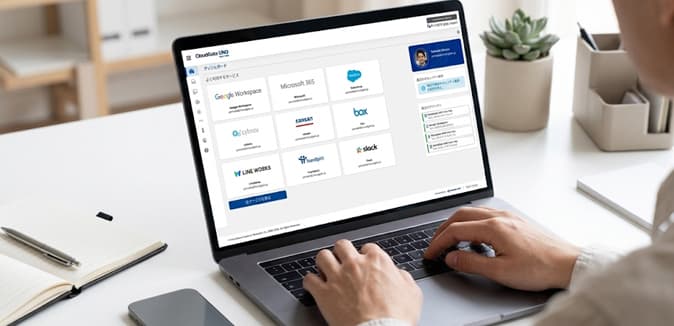
「1回のログイン」で複数のクラウド環境へアクセス
本番環境や検証用(Sandbox)のSalesforce組織だけでなく、Google WorkspaceやMicrosoft 365などの他サービスも、1度SSOでMFA認証をクリアすればすべてシームレスにログイン可能になります。毎回異なる認証を求められるストレスから従業員を解放します。
課題2:端末や勤務環境のばらつきによる「導入コストと運用負荷」
管理者のPCでパスキー認証が使用できなかったり、セキュリティ上の理由から現場へのスマートフォン持ち込み・認証アプリ利用が禁止されているケースがあります。
この場合、PCやスマートフォンを新規に購入・配布せねばならず、多大な予算と調達工数がかかります。
認証だけ強化したい場合、USBポートに挿して認証する「セキュリティキー」がおすすめです。
SSOとセキュリティキーを組み合わせたMFAのメリット
認証器の代替手段の確保
SSOを仲介することで、セキュリティキーを柔軟に従業員に割り当て、管理できます。ネットワークを改修したり、スマートフォンを新規支給したりするコストを低減できます。
認証器の有効活用
SSOを介すことで、Salesforceのために調達したセキュリティキーをそのまま社内全体の他クラウドのMFAとしても流用・展開できるようになります。
「フィッシング耐性をもつMFA」に対応するSSOならCloudGate UNO
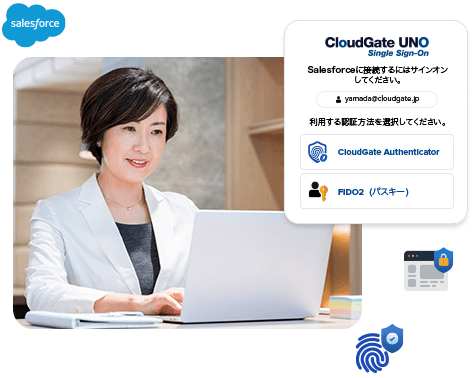
SSO「CloudGate UNO」はSalesforceのMFA要求対策に最適です。

全プランでパスキー(FIDO2)認証を標準提供
CloudGate UNOは全プラン追加オプション無しでパスキー(FIDO2)によるMFAを全ユーザーでご利用いただけるため、Salesforce管理者アカウントにはパスキー認証を推奨しております。 従業員アカウントにはパスキーに加え、「CloudGate Authenticator」でのMFAも推奨しています。
他社様のMFA推進の状況や、CloudGate UNO側の対応状況をご提供いたしますので、お気軽にご相談ください。

セキュリティキーとの連携
CloudGate UNOはWebAuthn対応のセキュリティキー(Yubico社のYubiKeyおよびSwissbit社のiShield Key)を追加オプションで提供しています。
認証強化だけじゃない、CloudGate UNOとSalesforce連携のメリット
SalesforceとCloudGate UNOとの連携は、MFA要求のクリアにとどまらず、工数削減とセキュリティ強化を実現します。

柔軟なアクセス制限
複数の条件を組み合わせ、不正アクセスを阻止します。
Salesforceであれば「本社IPかつ、営業部門からのみアクセスを許可する」「デバイス証明書がインストールされた会社支給端末から、日中のみアクセスを許可する」といった詳細なアクセス制限を設定できます。

プロビジョニング
SCIM 2.0で連携することで、CloudGate UNO管理者画面からSalesforceアカウントの削除を処理できます。

Salesforce側の最新仕様変更への迅速な対応
Salesforceで実施される急なセキュリティアップデートを把握し、お客様にて対応が必要であれば丁寧にご案内いたします。

ゼロトラストセキュリティ
Salesforceだけでなく、Google WorkspaceやMicrosoft 365など、企業で導入している他のクラウドサービスにもCloudGate UNOのパスワードレス認証とアクセス制限を適用し、ゼロトラストセキュリティを実現できます。
CloudGate UNOが選ばれる理由は2つ。
柔軟なアクセス制限を持つセキュリティファーストの国産SSO(IDaaS)であること、そして利用者満足度No.1のカスタマーサポートです。
SalesforceのMFA要求を含めたクラウドサービスの認証強化にお悩みの方は、お気軽にご相談ください。


