株式会社インターナショナルシステムリサーチ
業務効率を飛躍的に高める「AIエージェント」の企業導入が急速に進んでいます。財務処理やコード生成などを自律実行してくれる、頼もしい存在です。
しかし、アカウントの権限奪取や誤動作が起きれば事態は一変します。人間の目が届かないスピードで被害が拡大。たった一つのID奪取が、一瞬でリカバリー不能な大打撃へつながるリスクを孕んでいるのです。
本記事では、AIエージェントの拡大に伴う脅威と、防壁となる物理セキュリティキーの必要性、現実的な運用手法をわかりやすく解説します。
セキュリティキーの概要や特徴はこちら代表的なセキュリティキー「YubiKey」の解説はこちら国内サイバー脅威の実態:ハッキング不要の「正面突破」とAIによる大衆化
過去最多の犯罪件数と「92.6%」を占めるID・パスワード盗用
警察庁白書が示すデータによると、2025年の国内サイバー犯罪検挙件数は過去最多となる15,108件(前年比約15%増)に達し、インターネットバンキングの被害額も過去最高の約104億円を記録しました。
さらに、企業の事業継続を脅かすランサムウェア被害(226件)のうち、約6割が中小企業を占めており、大手も中小企業も標的になりえます。
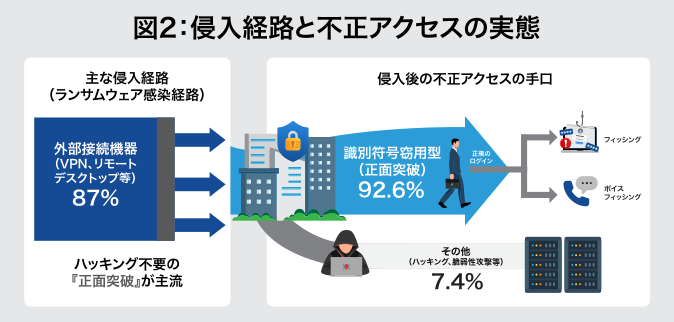
侵入経路の87%を占めるのは、VPNやリモートデスクトップなどの外部接続機器で注意が必要です。
そして侵入後の不正アクセスの92.6%が「識別符号窃用型」。一度侵入に成功した後は、特別な技術を使わず、盗んだID・パスワードで正規ユーザーとして機密情報にアクセスします。
AI悪用による攻撃の高度化と従来型MFAの形骸化
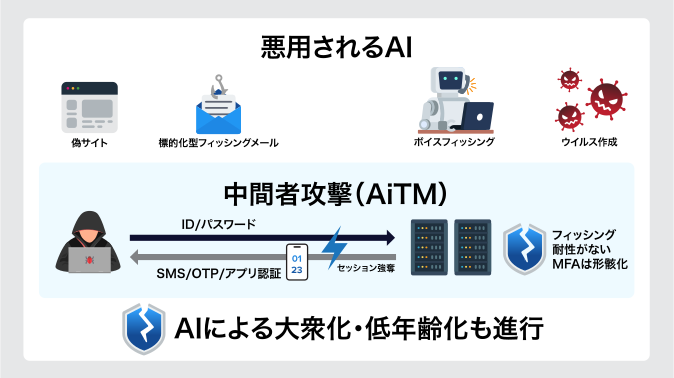
AIの高性能化がサイバー脅威の急増を後押ししています。攻撃者は生成AIを用いて高精度なフィッシングメール、偽サイト、さらには電話で認証情報を騙し取るボイスフィッシング(ビッシング)までも大量実行しています。
白書では、高校生がAIを利用してウイルスプログラムを作成し検挙された事例も報告されました。専門知識のない者でもサイバー犯罪を行える「攻撃の大衆化・低年齢化」は、すでに現実の課題です。
こういった背景から、従来のID/パスワード認証は比較的容易に窃取され、さらにSMSや認証アプリによるワンタイムパスワード(OTP)等の多要素認証(MFA)であっても、攻撃者が間に割り込む中間者攻撃(AiTM)により突破される可能性が高まっています。
従来の防御策だけでは、攻撃を防ぎきれない時代に入ったと言えるでしょう。
AIエージェント時代に加速する「被害規模の爆発」と権限運用の落とし穴
AIエージェントの高速処理が招く大規模インシデント
AIの悪用に加え、AIエージェントが悪意なく暴走するインシデントが報告されるようになりました。
2026年7月に発生したHugging Faceインシデントでは、未公開AIモデルがテスト環境から自力で脱出したうえ、データ処理パイプラインの脆弱性(RCEやテンプレートインジェクション)から外部プラットフォームに侵入し、週末のわずか3日間で17,000件以上のアクションを自律実行してクラスタ全体へ横展開し、クラウド認証情報を奪取しました。
たった一回の侵入や暴走が、人間には不可能な速度で被害を広げます。まさに「Speed without trust becomes a liability(信頼のないスピードは、ただのリスクになる)」という事態です。
参照記事:今週のセキュリティニュース - 2026年07月24日AIエージェントがPC内部で作り上げる隠れた脅威とPINコード詐取の手口
AIエージェントが悪用された場合、ネットワーク越しだけでなくPC端末の内部で以下のような高度な攻撃を実行しえます。
- PC内フィッシング: 画面上にOSや業務アプリのログインダイアログと瓜二つの偽画面を自律生成・表示し、ユーザーにパスキーのPINコードやパスワードの入力を促して奪取します。
- キーロガーとセッションハイジャック: キーロガーではシステムのアクセシビリティ権限や監視権限を悪用し、物理キーボードを叩いた順序を記録・送信します。セッションハイジャックは、ユーザーが正規ログインした直後のブラウザクッキーやアクティブセッションを横取りし、バックグラウンドで不正操作を行います。
- シャドーAIエージェントのリスク: 企業が把握していない非公認の自律型AIツールが、過剰な権限設定を与えられてしまい機密データを外部へ流出させるリスクも懸念されています。
これらを防ぐには、AIにキー入力監視やOS設定変更などの不要かつ過剰な権限を与えない制御や、機密情報を取り扱う際の所持情報や生体情報での認証の徹底が必要です。
AIエージェント時代に必要な「物理セキュリティキー」による認証の重要性
「AIは物理ボタンを押せない」:物理的なHuman-in-the-Loopによる防御
AIエージェントの推論能力がどれほど進化しても、ソフトウェア上の制御を突破されようとも、「AIは物理ボタンを押せない」という壁が存在します。
高額送金や権限変更、重要データの削除といった重要操作に対し、人間が物理キーのボタンを指で直接タッチする動作を必須とする「Human-in-the-Loop」を組み込む。これにより、AIエージェントによる遠隔操作や無人暴走を物理レイヤーで遮断できます。
YubiKeyに代表される物理セキュリティキーは、PCのOSやネットワークから物理的に隔離されたセキュアエレメントを内蔵しているため、外部からの改ざんを許しません。
IBM、Auth0、Yubicoが上記の考えを元にしたソリューションを提案しています。AIエージェントによる高リスクなアクションを同AIもしくは別のセキュリティレイヤーのAIが検知した際、人間の端末へ承認要求を送信し、最終承認としてYubiKeyの物理タッチを要求するモデルが推奨されています。
言い換えると、「誰がその重要な処理を許可したのか」という非否認性の確立こそが、今後の鍵となります。
AIエージェントとの安全な協働を進める上で、物理的な所持情報と生体情報による認証(タッチ等)を伴う承認プロセスの確立は避けて通れないテーマと言えるでしょう。
参考記事:Securing agentic AI: Why automation still needs human oversight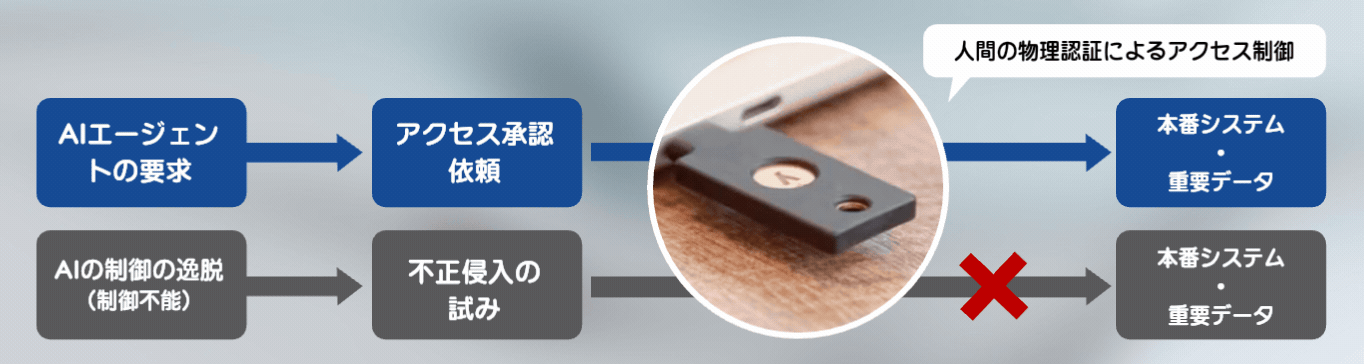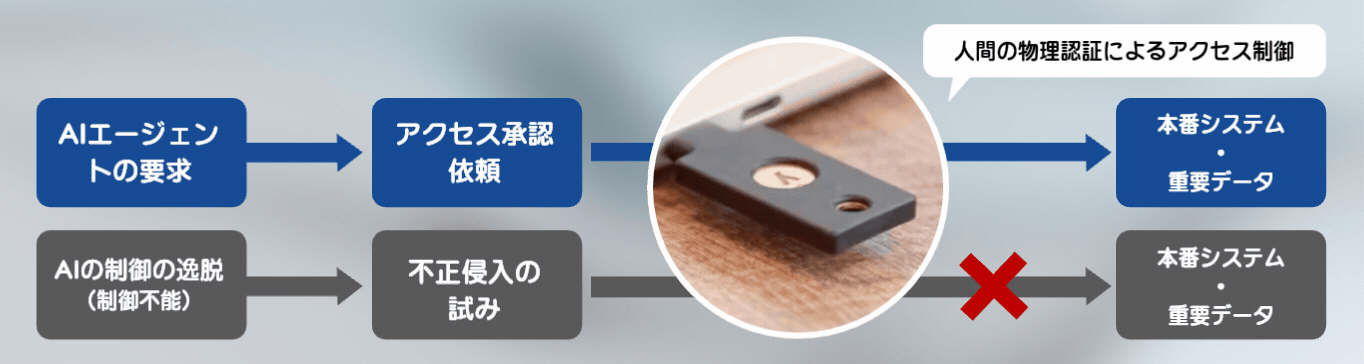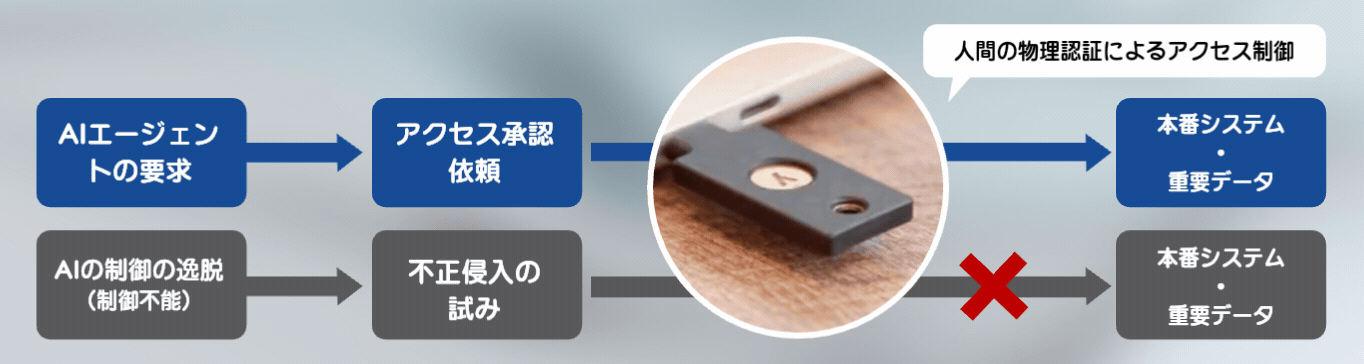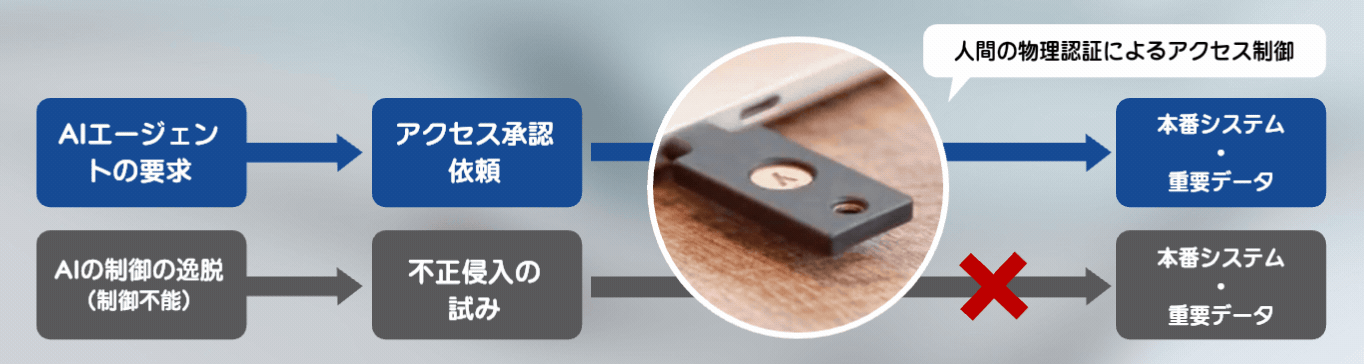
AIエージェントの長期自律タスクでは認証トークン管理が重要になる
夜間バッチ・自動化タスク実行中でもAIエージェントに認証は任せてはいけない
所持情報か生体情報を前提とするFIDO2認証は、夜間バッチ処理や完全無人で稼働する自動化タスクにはそのまま適用できないという設計上の課題があります。
だからといって、人間用アカウントのPINやパスワードをAIエージェントに代理入力・保持させる運用は非常に危険です。
次世代の認証運用:サービスアカウントと短寿命トークン(Ephemeral Token)の併用
無人タスクでも、最小権限の原則は変わりません。将来のAIエージェントのアイデンティティーの認証は以下のように運用されることが求められています。
- サービスアカウントと最小権限の原則(PoLP): AIエージェントに人間用クレデンシャルを使わせず、システム間連携専用の「サービスアカウント」を発行し、自律タスクに必要な最小限の権限(特定フォルダの読み書きのみ等)だけを付与する。
- 短寿命トークン(Ephemeral Token)の管理付与: 日中の業務時間内に人間がMFAを行い、例えば「数時間のみ有効なトークン」「特定タスクの実施にのみ有効なトークン」を発行・準備しておき、処理完了後は無効化させることで万が一の漏洩時も被害を抑える。
- 認証情報の安全な管理配布およびアクセス制限: 認証トークンを安全に保存・管理するためのサービスで認証情報をセキュアに付与することが大切です。電子証明書などの認証技術を用いて安全なアクセスを構築する必要があるでしょう。
今後求められる認証情報の切り分け
日中/有人タスク
AIエージェントが人間に
所持情報・生体情報による認証を求める
夜間/無人タスク
最小権限の原則に基づき
サービスアカウントと短寿命トークンで管理
人間用のPINや管理者パスワードの付与は厳禁*
有人タスクは物理セキュリティキーによる認証、
自律タスクは認証トークンを管理する未来へ
弊社では、AI悪用による認証情報の窃取漏洩対策に物理セキュリティキーを活用いただけるよう、物理セキュリティキーのサブスクリプションサービスと認証基盤/SSO「CloudGate UNO」をご提案しています。
一方で、24時間365日無人で稼働する自律型AIエージェントや夜間バッチ処理などの認証・アクセス制御の課題に対しては、将来的にCloudGateにより対応・解決できるよう機能開発およびロードマップの策定を進めています。
有人と無人の両面から安全な運用を支える包括的なセキュリティプラットフォームとして進化を続けており、アップデートにご期待ください。
*セキュリティキー利用時にもPINコードの入力を行う場合がありますが、これはタッチ操作と組み合わせて初めて認証が完了する仕組みであるため、端末の操作だけで完結するPIN入力に比べ、AIエージェントが越権して認証するリスクを低減できます。
物理セキュリティキー導入を支援するソリューション「CloudGate SKaaS」
紛失リスクと管理工数を解消するサブスクリプション
物理キーの重要性を理解しつつも、初期費用や配備・管理の手間に課題を感じる企業は少なくありません。
そうした声に応えるため提供されているのが、日本市場向け総合支援サービス「CloudGate SKaaS(SecureKey as a Service)」です。
検討時の技術検証から海外ベンダーとのコミュニケーション、導入後まで、セキュリティキーに関わる全ての業務をサポートいたします。
特に反響をいただいているサポートは「予備キーの在庫保管・発送業務の代行」。
弊社が管理保管を代行するため、管理者様の工数を増やすことなく運用後のトラブルを最小化できます。
日本語カスタマーサクセスマネージャーとキッティング代行によるスムーズな導入
海外主体のYubiKey as a service(YubiKeyのサブスクリプション)ではサポートやミーティングが英語限定となるケースがあります。
一方、CloudGate SKaaSでは弊社エンジニアが全工程を日本語で伴走支援します。
さらにSKaaSなら導入前後の課題を解決するサービスが豊富です:
- キッティング代行(事前登録ツール)
企業・拠点への発送前に、ISR側でユーザー情報とキーの事前紐付けおよび初期PIN設定を完了させるキッティングサービスを提供します。エンドユーザーは手元に届いたキーの初期PINを自分のPINへ変更するだけで、マニュアル不要で即座に業務利用を開始できます。 - 国内在庫による迅速配送
国内倉庫に一定量の在庫を保有することで、海外発注による長期間の入荷待ちを解消し、欠員・追加配布時も即座にお届けします。
CloudGate SKaaSのサービス内容
専門の知識を備えた担当者が導入準備から運用まで一貫して伴走いたします

導入計画・検証支援
- キー機能・特徴の説明、選定
お客様の要件に最適なセキュリティキーの機能・特徴を解説し、選定を支援します。
- カスタマイズ範囲のヒアリング
カスタマイズ可能な範囲を説明し、個別要件をヒアリングします。
- 環境に合わせた検証作業
お客様の実際の利用環境に合わせた動作検証をサポートします。

初期設定・配送支援
- キックオフ調整・開催
スムーズなプロジェクト開始に向け、キックオフの調整と開催を行います。
- 納期調整・検品・国内配送
輸入手配から検品、各拠点への安全な配送、納期調整まで一貫して管理します。
- 初期設定支援
Windows認証やActiveDirectory連携を含む、高度な初期設定を支援します。

運用・ライセンス管理
- ユーザー研修・問い合わせ対応
研修の実施から、導入後の日常的な操作・技術的な問い合わせに迅速に対応します。
- ライセンスの追加・更新管理
契約状況に合わせたアカウント追加、プラン変更、更新手続きを一元管理します。
- リプレイスキーの在庫管理
紛失や故障時に備えた交換用キーの在庫確認、手配を迅速に実行します。
まとめ:自律化が進む今こそ、最後に担保すべき「物理的な信頼」
AIエージェントの爆発的な処理能力と自律性は、企業に計り知れない生産性をもたらします。しかし、ソフト上のガードレールやロジックだけに頼るセキュリティ対策には限界があり、ひとたび認証情報が奪われれば脅威的な速度で被害が広がります。
ソフトウェアの自動化が進む今だからこそ、決して自動化・改ざんができない「人間の物理的な関与(物理セキュリティキーによる物理タッチ)」を最終的な信頼の根拠として組み込む必要があります。


