ランサムウェア被害組織の84%が身代金要求に応じている - ExtraHop調査
ExtraHopは、組織のサイバーセキュリティ対策と実際の攻撃状況を比較した調査レポート「2023年版グローバルにおけるサイバーセキュリティの信頼度指数」を発表しました。
これによると、日本ではランサムウェア攻撃の被害に遭った組織のうち84%が少なくとも1回は身代金要求に応じていたとのことです。
また、日本の回答者の96%の組織が安全でないネットワークプロトコルを使用しているとしています。
今週のセキュリティニュースへようこそ!
ここでは、国内・国外で過去数日間に起こったサイバーセキュリティ関連のニュースやレポートなど、知っておくべきことをお伝えします。ぜひご覧ください。
ExtraHopは、組織のサイバーセキュリティ対策と実際の攻撃状況を比較した調査レポート「2023年版グローバルにおけるサイバーセキュリティの信頼度指数」を発表しました。
これによると、日本ではランサムウェア攻撃の被害に遭った組織のうち84%が少なくとも1回は身代金要求に応じていたとのことです。
また、日本の回答者の96%の組織が安全でないネットワークプロトコルを使用しているとしています。

日本プルーフポイントは、年次レポートの最新版「2023 State of the Phish」の日本語版を公開しました。
このレポートによると、日本の組織の64%(世界平均84%)が2022年に少なくとも1回の「メールを用いたフィッシング攻撃」による被害を受けたとのことです。うち13%(世界平均30%)が直接的な金銭的損失を報告しており、前年の3%から大幅に増加しています。
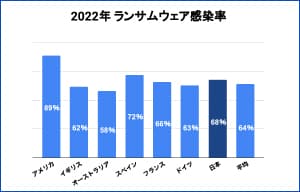
また、日本の組織のうち68%(世界平均64%)がランサムウェアに実際に感染しており、前年の50%から18ポイント増となるとしています。

米国保健福祉省(HHS)は、国内の病院のサイバーセキュリティに対する備えの現状を報告する「Hospital Cyber Resiliency Initiative Landscape Analysis」を発表しました。
報告書によると、多要素認証(MFA)で保護されているのはVPNの84%、電子メールシステムの88%のみということがわかりました。MFAが完全に採用されていないため、重要な資産が侵害される可能性があると述べています。
また、サプライチェーンのリスクは病院に蔓延しています。サプライチェーンリスクの管理について、十分なカバーがあると回答した病院は49%に過ぎません。回答したほぼすべての病院が、サプライチェーンリスクの管理を取り組むべき最優先事項として考えています。