約6割の日本国内組織が2021年にランサムウェア攻撃を受けたと回答 - SOPHOS調査
ソフォスは、ITプロフェッショナルを対象に毎年行なっている調査の結果「ランサムウェアの現状2022年版」を公開しました。
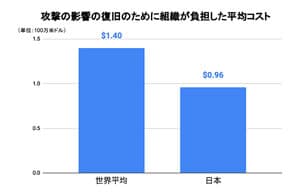
これによると、昨年ランサムウェア攻撃を受けた企業の割合は世界平均が66%、日本国内では61%という結果となっています。また、ランサムウェア攻撃を受けたと回答した61%の日本国内の組織において、攻撃の影響の復旧に対して負担した平均コストは$960,000とのことです。
今週のセキュリティニュースへようこそ!
ここでは、国内・国外で過去数日間に起こったサイバーセキュリティ関連のニュースやレポートなど、知っておくべきことをお伝えします。ぜひご覧ください。
ソフォスは、ITプロフェッショナルを対象に毎年行なっている調査の結果「ランサムウェアの現状2022年版」を公開しました。
これによると、昨年ランサムウェア攻撃を受けた企業の割合は世界平均が66%、日本国内では61%という結果となっています。また、ランサムウェア攻撃を受けたと回答した61%の日本国内の組織において、攻撃の影響の復旧に対して負担した平均コストは$960,000とのことです。

Bitwardenは、日本を含む主要5カ国で行なったパスワード管理に関する意識調査の結果を公表しました。
「過去1年半の間にデータ漏洩の被害にあった」と回答した人は、グローバルでは24%、日本のみでは10%となっており、調査対象の他世界各国と比較して少ないとのことです。日本におけるパスワード管理方法のトップ3は「記憶力(43%)」「手書き(40%)」「エクセルなどのドキュメント(24%)」という結果となっています。
また、他国と比較して日本は二要素認証の認知度が低く、個人における活用の割合はグローバル平均とほぼ同様であるものの、企業での利活用は遅れをとっているとのことです。

アメリカ、カナダ、ニュージーランド、オランダ、イギリスのサイバーセキュリティ当局は、悪意のある行為者にネットワークを侵害させる可能性がある、日常的に悪用される脆弱なセキュリティ管理、不適切な設定、および悪習慣に関する共同サイバーセキュリティ勧告を米サイバーセキュリティ・インフラセキュリティ庁(CISA)のサイトで発表しました。 悪意のある攻撃者が標的とする初期アクセスベクター上位10種のリストは以下の通りです。

米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、イギリス、オーストラリア、カナダ、ニュージーランドのサイバー当局と、国家安全保障局(NSA)および連邦捜査局(FBI)と共同で、情報通信技術(ICT)における機密データの安全性について管理サービスプロバイダー(MSP)とその顧客が透過的な話し合いを確立する事を目的として、5/11に勧告を公開しました。
この勧告では、悪意のあるサイバー活動の犠牲になるリスクを低減するために組織が取るべき行動をいくつか提示しています。さらに、顧客と契約する際の取り決めによりMSPが対策や制御を実施するよう明記する必要がある、多要素認証の導入やインシデントレスポンス計画の策定等に関する項目について言及しています。